Yapay zekâ ajanları neden bir güvenlik katmanına ihtiyaç duyar
Bir sohbet botu soruları yanıtlar. Bir yapay zekâ ajanı ise eyleme geçer: dosya okur, araç çağırır, ağ bağlantısı açar ve bunun için çoğunlukla kimlik bilgileri taşır. Ona ne kadar özerklik verirseniz, dokunabildiklerini sınırlamak o kadar önem kazanır; çünkü bir hata, manipüle edilmiş bir istem ya da kötü davranan bir araç artık gerçek dünyada bir şeyi değiştirebilir.
NVIDIA OpenShell ve NVIDIA Sentry tam bu sorunu hedefliyor. İkisi de Jensen Huang'ın GTC Berlin 2026 keynote'unun ana temalarındandı; keynote'u GTC Berlin 2026 özet yazımızda anlatmıştık. Bu yazı ajan güvenliği kısmına daha derin bakıyor.
NVIDIA ne duyurdu
NVIDIA, OpenShell ve Sentry'yi 28 Eylül 2026'da 100'den fazla lansman ortağıyla Open Agent Safety Platform altında bir araya getirdi. 21 Ekim'deki GTC Berlin keynote'unda ise OpenShell referans mimarisini sundu: modellerin, ajanların ve yönetişimin nerede çalıştığını gösteren tam yığın bir tasarım.
Huang'ın tasarım için tek cümlelik özeti: ajanlar Rubin'de düşünür, Vera'da eyleme geçer ve BlueField'da yönetilir. Pratikte bu, modelleri Vera Rubin sistemlerinin, ajanları ve araçlarını OpenShell içinde Vera CPU'ların, Sentry'yi ise BlueField-4 DPU'ların çalıştırması demek.
OpenShell: yazılım katmanı
OpenShell, Apache 2.0 lisansıyla yayımlanan açık kaynaklı bir çalışma ortamı. Her ajanı çekirdek düzeyinde yalıtımlı kendi sandbox'ında çalıştırıyor. Ajan başlamadan önce operatörün talimatları doğrulanabilir politikalara çevriliyor ve OpenShell ajan çalışırken bunları uyguluyor. Politikalar dosyaları, ağları, araçları, süreçleri ve kimlik bilgilerini kapsıyor.
NVIDIA'nın dokümantasyonu, bildirimsel YAML ile yazılan dört politika katmanını anlatıyor:
- ✓Dosya sistemi: okuma ve yazmayı izin verilen yollarla sınırlar. Sandbox oluşturulurken kilitlenir ve Landlock kullanır
- ✓Ağ: onaylanmamış hedeflere giden bağlantıları engeller. Sandbox çalışırken yeniden yüklenebilir
- ✓Süreç: ayrıcalıksız süreç kimliği ve seccomp ile yetki yükseltmeyi ve tehlikeli sistem çağrılarını engeller. Oluşturulurken kilitlenir
- ✓Sağlayıcı kimlik bilgileri: kimlik bilgisi yer tutucuları yalnızca bir sağlayıcı profilinin yetkilendirdiği uç noktalarda çözülür; bizim okumamıza göre gerçek anahtar ajanın kendi ortamından uzak tutulur
Asıl önemli nokta sonuncusu. Bu tasarımda sırlar sandbox'ın dışındaki bir süpervizörde kalıyor, ajan yalnızca onaylı bir çağrı için gerekeni alıyor. Bir haber, OpenShell'in parçalarını sandbox'ları ve politikaları yöneten bir ağ geçidi, dışa giden istekleri denetleyip kimlik bilgilerini ayrı yöneten bir süpervizör, sandbox'ın kendisi ve izinleri kuruluşun belirlediği bir tavanın altında tutmak için biçimsel doğrulama kullanan bir politika kanıtlayıcısı olarak anlatıyor. Bu döküm tek bir haberden geliyor; NVIDIA'nın dokümantasyonundan teyit edin.
Dokümantasyon, içinde çalıştırılacak örnek ajanlar olarak Claude Code, OpenCode, Codex ve GitHub Copilot CLI'ı sayıyor; 0.1.x sürüm hattı şu anda kararlı bir yayın temposu taşıyor. NVIDIA, Vera CPU'larda asgari yük ile çalıştığını ve açık kaynak olduğu için Arm ve Intel işlemcilere genişletilebileceğini söylüyor. Dokümantasyon, açık kaynaklı çalışma ortamı için asgari donanım gereksinimi listelemiyor.
Sentry: donanım bekçisi
Sentry isteğe bağlı ikinci katman. NVIDIA BlueField-4 DPU'lar üzerinde çalışıyor ve ajan isteklerini ve yanıtlarını incelemek için NVIDIA DOCA kullanıyor. Fikir şu: ana makinenin dışında ve ajanın erişemeyeceği bir yerde durduğu için, ana makineye güvenilemese bile bir güven katmanı olarak çalışabiliyor.
- ✓Bant dışı konum: Vera Rubin POD sistemlerinde her hesaplama tepsisinde, düğümün modele giden tek yolunda bir BlueField-4 var; böylece Sentry ajanın kendini bildirmesine güvenmeden ajan-model trafiğini görüyor
- ✓Etkinlik kaydı: ajan etkileşimlerini, politika kararlarını ve araç ile veri erişimini tek bir bağlamsal kayıtta ilişkilendiriyor; bu, sapmayı fark etmeye ve şüpheli davranışı incelemeye yardım ediyor
- ✓Davranış profili: ajanın tasarlanmış niyetine dair önceden tanımlı bir profilden sapmayı izliyor
- ✓Kimlik: bir DOCA ağ geçidi kimlik yönetişimi ekliyor ve her ajanın kimliğini ve devredilmiş yetkisini sürekli doğruluyor
- ✓Müdahale: NVIDIA, yazılım sınırını aşan bir ajanı milisaniyeler içinde karantinaya alıp durdurabildiğini söylüyor
Son maddeye dikkatle yaklaşın. NVIDIA bunun için gecikme rakamı ya da test sonucu vermiyor; yani bu bir üretici iddiası. NVIDIA ayrıca BlueField-4'lü bir Vera sisteminde bu korumaları açmanın "sadece bir yazılım güncellemesi" olduğunu söylüyor.
Üç katmanda referans mimari
NVIDIA'nın teknik blogu referans mimariyi üç katman olarak anlatıyor: uygulama (modeller, harness'ler, araçlar, veri ve yardımcı betikler), çalışma ortamı (uygulamayı izleme, gerçek zamanlı politika uygulama ve yönetişimle altyapıya eşler) ve altyapı (ağ çağrıları, veritabanları ve dosya erişimi, genel amaçlı hesaplama ve güvenlik izleme için hızlandırılmış hesaplama). Keynote'ta ajanın kendisi beş öğeye ayrıldı: model, harness, sandbox, bilgi ve araçlar; OpenShell sandbox rolünde.
Kimler destekliyor
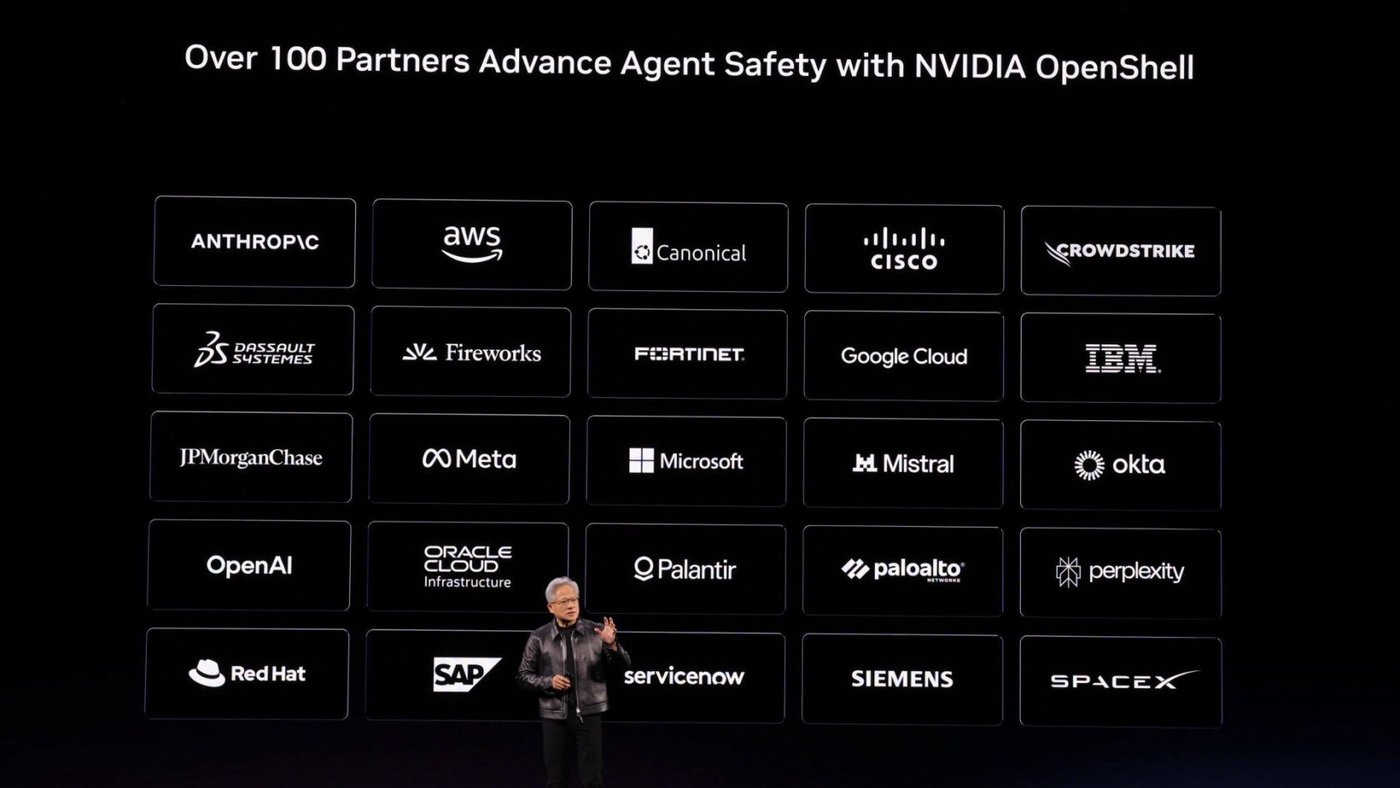
NVIDIA, 100'den fazla kuruluşun platformla çalıştığını söylüyor. Keynote slaytında Anthropic, AWS, Canonical, Cisco, CrowdStrike, Dassault Systèmes, Fireworks, Fortinet, Google Cloud, IBM, JPMorganChase, Meta, Microsoft, Mistral, Okta, OpenAI, Oracle Cloud Infrastructure, Palantir, Palo Alto Networks, Perplexity, Red Hat, SAP, ServiceNow, Siemens ve SpaceX logoları görünüyor.
Bir rapor ayrıca CrowdStrike, Palo Alto Networks, Zscaler ve Check Point'in destek entegre ettiğini ve ServiceNow'un eylemleri OpenShell tarafından uygulanan bir ajanın genel kullanıma açıldığını duyurduğunu ekliyor. Birçok ortak açıklaması ortakların kendisinden geliyor ve haberler hangilerinin üretimde yayına aldığını, hangilerinin yalnızca niyet bildirdiğini söylemiyor.
Bugün kullanılabilir olanlar
- ✓OpenShell: şimdi kullanılabilir; GitHub deposu, dokümantasyon ve başlangıç rehberi var. Dokümantasyon 0.1.5 sürümünü kapsıyor
- ✓BlueField-4 üzerinde Sentry: kullanılabilir ve isteğe bağlı olarak anlatılıyor ama raporlar çelişiyor. NVIDIA'nın Sentry teknik yazısı çerçevenin planlanan kullanılabilirliğini gelecek yılın başı olarak veriyor ve bazı kütüphane ve kaynaklar hâlâ test aşamasında
- ✓Referans mimari: keynote sayfası bir çıkış tarihi vermiyor
"Bir sandbox, ajanın erişebildiklerini sınırlar. Verdiğiniz erişimin iyi bir fikir olup olmadığına karar vermez."
Neyi çözmüyor
Bu bizim yorumumuz; NVIDIA'nın ya da raporların iddiası değil.
- ✓Politika kalitesi: OpenShell yazdığınız sınırları uygular. Fazla cömert bir politika, sıkı bir politika kadar sadakatle uygulanır
- ✓Verilen yetki: bir ajanın e-posta göndermesine ya da kayıt değiştirmesine izin verildiyse, sandbox bunu yanlış bir nedenle yapmasını engellemez
- ✓Kanıtsız iddialar: güvenlik garantileri ve milisaniye süresi NVIDIA'dan geliyor; okuduğumuz haberlerde bağımsız test yok
- ✓Davranış profilleri: bir profilden sapmayı tespit etmek yanlış alarm ve kaçırılan vaka sorusunu getiriyor; rakam yayımlanmış değil
- ✓Donanım bağımlılığı: Sentry BlueField-4 gerektiriyor; yani donanım katmanı yalnızca onu çalıştıran kuruluşlar için geçerli
Her ajan projesi için pratik dersler
OpenShell ve Sentry'nin arkasındaki fikirleri hangi yığını kullanırsanız kullanın uygulayabilirsiniz.
- ✓Her ajana ihtiyaç duyduğu asgari erişimi verin ve ağ hedeflerini varsayılan olarak reddedin
- ✓Kimlik bilgilerini ajandan uzak tutun: onaylı çağrılara bunları ayrı bir bileşen eklesin
- ✓Her ajanın ne yaptığını, hangi araçları çağırdığını ve hangi veriye dokunduğunu kaydedin
- ✓Ajanın dışına bir gözlemci koyun; böylece ele geçirilmiş bir ajan kendi izlemesini kapatamaz
- ✓Bir ajanı hızla durdurup yalıtmanın yolunu planlayın ve o yolu test edin
- ✓Geri alınamayan eylemler için insan onayı isteyin
- ✓Düşmanca girdilerle test edin; örneğin ajana yönelik talimatlar içeren belgeler
Sık sorulan sorular
NVIDIA OpenShell nedir?
OpenShell, NVIDIA'nın her otonom yapay zekâ ajanını çekirdek düzeyinde yalıtımlı bir sandbox'ta çalıştıran açık kaynaklı (Apache 2.0) çalışma ortamıdır. Operatörler, ajanın hangi dosyaları, ağları, araçları, süreçleri ve kimlik bilgilerini kullanabileceğini sınırlayan bildirimsel politikalar yazar.
NVIDIA Sentry nedir?
Sentry, NVIDIA DOCA kullanarak NVIDIA BlueField-4 DPU'lar üzerinde çalışan isteğe bağlı bir donanım katmanıdır. Ajan istek ve yanıtlarını ana makinenin dışından izler ve NVIDIA'ya göre bir ajanı milisaniyeler içinde karantinaya alabilir. Bu süre, yayımlanmış rakamı olmayan bir üretici iddiasıdır.
OpenShell şimdi kullanılabilir mi?
NVIDIA'ya göre OpenShell yazılımı şu anda GitHub'da ve NVIDIA'nın geliştirici kaynaklarında kullanılabilir. Sentry konusunda raporlar farklı: biri kullanılabilir diyor, NVIDIA'nın teknik yazısı ise planlanan kullanılabilirliği gelecek yılın başı olarak veriyor.
OpenShell tek başına bir yapay zekâ ajanını güvenli yapar mı?
Hayır. Tanımladığınız sınırları uygular; yani sonuç politikalara bağlıdır. Ajanın erişebildiklerini azaltır ama verdiğiniz izinlerin akıllıca olup olmadığına karar vermez.
Kaynaklar
Bu yazı NVIDIA'nın kendi dokümantasyonuna ve bloglarına ve Eylül-Ekim 2026 arasında yayımlanan aşağıdaki bağımsız raporlara dayanıyor. Rakamlar ve kullanılabilirlik bildirildiği şekliyle aktarılmıştır ve değişebilir.
- ✓NVIDIA Developer Blog: Open Agent Safety Platform, continuous in-silicon agent monitoring
- ✓NVIDIA OpenShell documentation: overview
- ✓NVIDIA Blog: GTC Berlin 2026 keynote live updates
- ✓StorageReview: Open Agent Safety Platform, OpenShell and Sentry on BlueField-4
- ✓Decrypt: Nvidia unveils its full-stack blueprint to contain and monitor AI agents
- ✓Classmethod: Jensen Huang's keynote at GTC Berlin 2026
Kendi çalışma alanınızda çalışırken görün
Bir TotalApp kiracısı oluşturun ve bu yazıda bahsedilen modülleri bağlayın — her departman için ayrı kurulum gerekmez.